本文へ移動
Wagby11

WAGBY 11 / FEATURES

セキュリティ

大切な業務データを、必要な人に。

利用者の認証、役割に応じた操作、データの公開範囲。複数の観点からアクセスを制御し、業務に合った情報の扱い方を設計します。

CAPABILITIES / PERMISSIONS

誰が何をできるかを決める
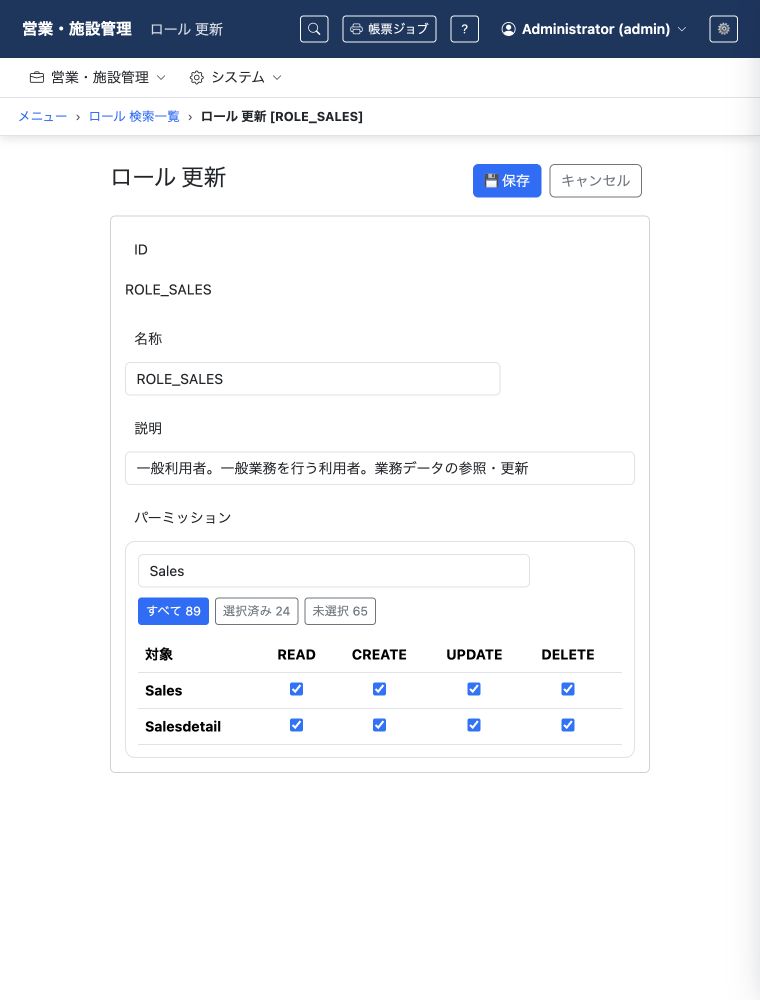
営業担当ロールに、受注(Sales)・受注明細(Salesdetail)の閲覧・登録・更新・削除を許可する管理画面
営業担当ロールに、受注(Sales)・受注明細(Salesdetail)の閲覧・登録・更新・削除を許可する管理画面 画像を拡大 ↗
  • 管理者・担当者など、利用者の役割を定義する
  • 役割ごとに登録・閲覧・更新・削除を許可する
  • 本人や所属組織のデータだけを操作できるようにする
  • データの状態に応じて操作を制限する
  • ダウンロードできるデータや項目を制限する

BUILT FOR BUSINESS

本人の確認と、パスワードの保護。

認証された利用者の情報と権限を共通基盤で扱い、業務処理から一貫した方法で利用者と操作権限を確認します。

パスワードは専用の資格情報として扱います。保存済みのパスワードハッシュを通常の業務データとして画面やAPIから返さない設計です。パスワード再設定は、機能の有効化とメール送信の設定を行って利用します。
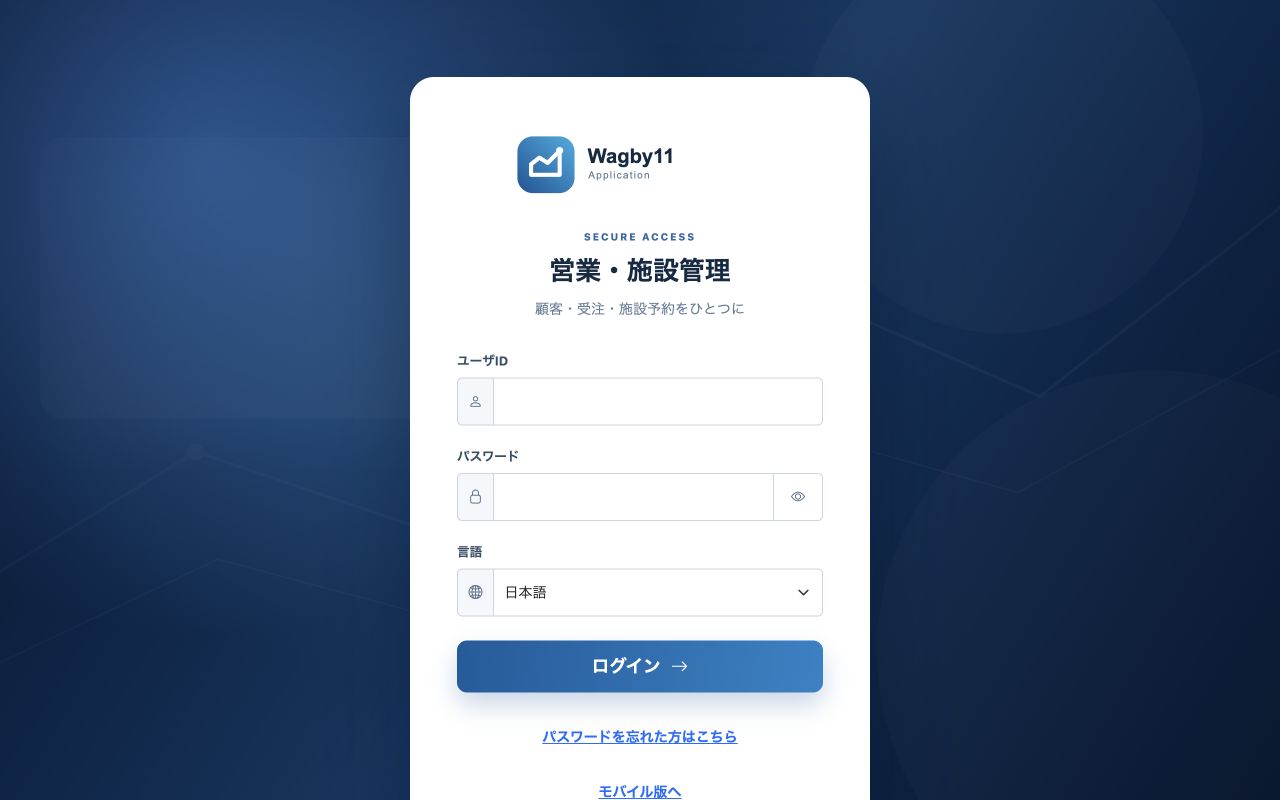
利用者IDとパスワードで本人を確認するログイン画面
利用者IDとパスワードで本人を確認するログイン画面 画像を拡大 ↗
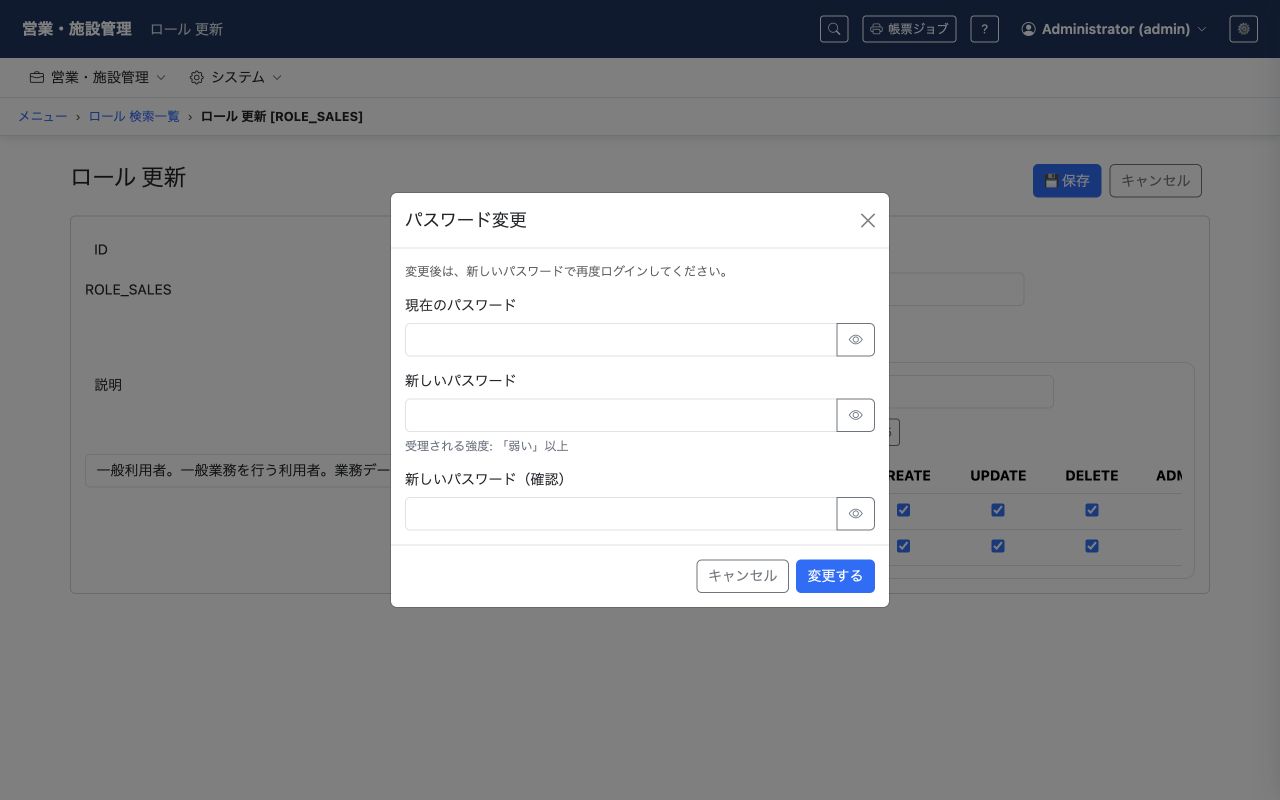
ログイン中の利用者が、現在のパスワードを確認して新しいパスワードへ変更する画面
ログイン中の利用者が、現在のパスワードを確認して新しいパスワードへ変更する画面 画像を拡大 ↗

BUILT FOR BUSINESS

操作・データ・項目。それぞれに適切な範囲を。

登録・閲覧・更新・削除の操作を役割ごとに制御します。さらに、本人や所属組織のデータに対象を絞ることで、同じ画面を使う利用者にも異なるアクセス範囲を設定できます。

項目には表示・編集・非表示・マスクなどの制御を用意しています。画面の見せ方に加え、APIでの権限判定や返却する情報の制御を組み合わせて設計します。

ダウンロードについても、出力できるデータや項目を制限します。画面閲覧とファイル出力の両方を考慮して権限を決められます。
役割に応じた操作、本人・所属組織のデータ、項目ごとの表示・編集・非表示・マスクを組み合わせ、画面・APIとダウンロードの範囲を制御する設定例
操作・データ・項目の範囲を組み合わせて設計し、画面・APIとファイル出力で情報を制御する考え方。図中は設定の一例です。 図を拡大 ↗

BUILT FOR BUSINESS

匿名ログオンは、用途を限定して使う。

ログオン画面を省略する匿名ログオンは、共有アカウントの権限と実行環境を設定して利用します。個人の識別を前提とする監査や、本人ごとのデータ分離が必要な用途には適しません。

利用者の役割、公開する情報、設置環境に合わせてアクセス範囲を設計します。設定方法と技術的な適用条件は、Wagby11に同梱する資料で案内します。

EXPERIENCE WAGBY 11

次の業務を、ここから。

Wagby11 Preview版で、新しい開発のかたちをお試しください。