WAGBY11 MANUAL / 20
CRUD権限を設定する
モデルに対して、登録・参照・更新・削除のどの操作を許すかをロール別に設定できます。
最終更新日:
1. このページで伝える機能
モデルに対して、登録・参照・更新・削除のどの操作を許すかをロール別に設定できます。
2. Wagby11で実現できること
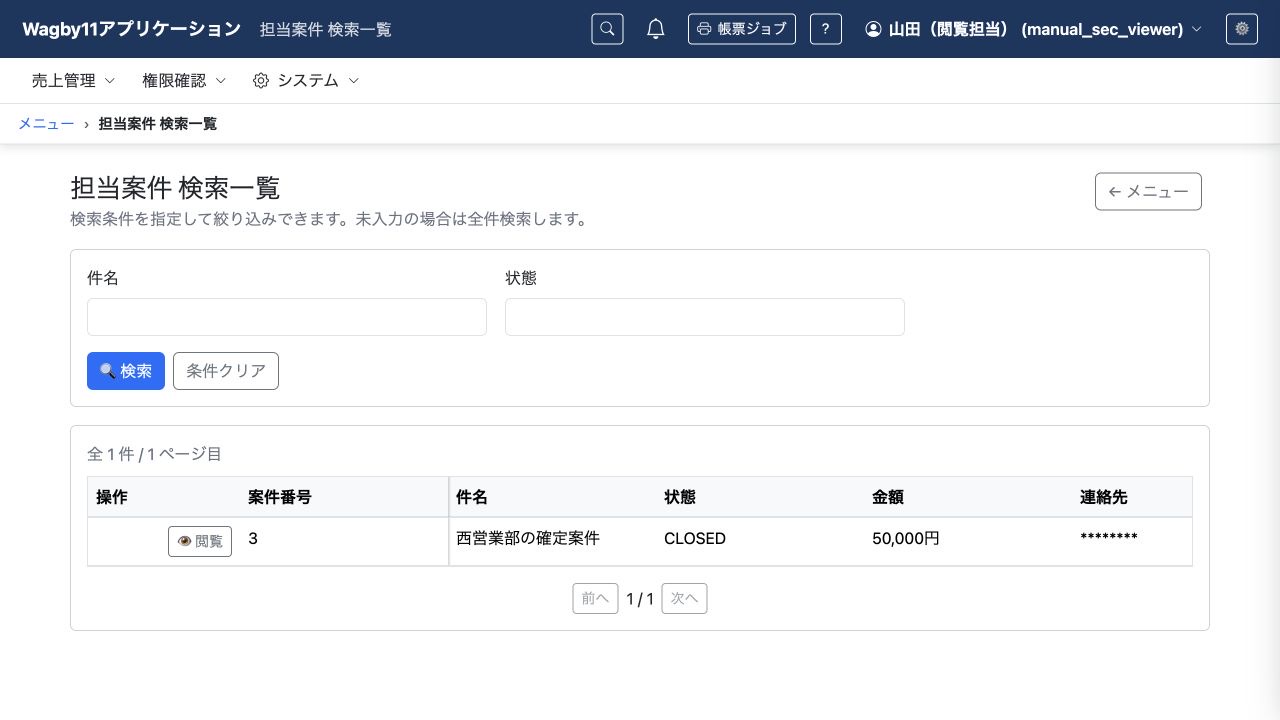
案件閲覧担当には参照だけを許可します。検索一覧から詳細を開けますが、新規登録や編集の操作は表示されません。
| 記号 | 操作 | 案件管理の例 |
|---|---|---|
| C | 登録 | 担当者が新しい案件を登録 |
| R | 参照 | 閲覧担当者が案件を検索・確認 |
| U | 更新 | 担当者が自分の案件を修正 |
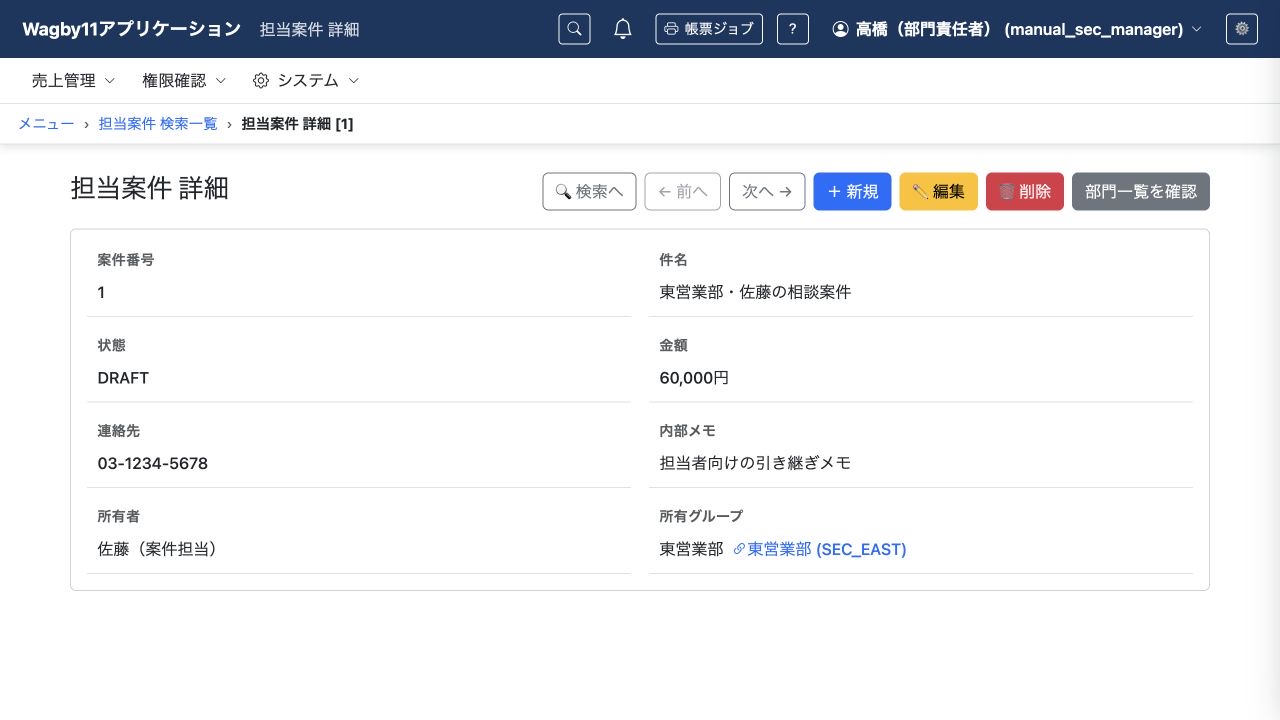
| D | 削除 | 責任者が部門の案件を削除 |
操作を許可する権限と、操作できるレコードの範囲は組み合わせて指定します。例えばUを許可したうえで、更新対象を自分の案件だけに限定できます。必要な操作を明示し、不要なDなどを付けない構成にします。
3. AIへの指示例
最小限の指示例
案件閲覧担当は案件の参照だけにしてください。AIは対象モデルと、検索・詳細で必要な関連先の参照権限などを類推して補います。登録・更新・削除も許してよいかは、別に伝えると明確になります。
より詳細な指示例
担当案件のG_SEC_VIEWERにはRだけを許可し、C・U・Dは許可しないでください。G_SEC_EDITORにはCとRとUを許可し、削除は許可しません。対象レコードの範囲は別のデータスコープ定義で限定します。新規・編集ボタンの表示に加え、APIでも許可しない操作を拒否することを確認してください。
既存の定義・データ・権限を保持し、Wagby11のguide・referenceを確認してください。利用者向けの操作マニュアルを更新し、生成・ビルド後に該当ロールの画面とAPIの動作を確認してください。
4. 編集されるAppSchemaの例
以下は関連する定義の抜粋です。設定の詳細を覚えなくても、対象の利用者・操作・データ範囲をAIへ伝えられます。
# 担当案件の権限定義の抜粋
permissions:
  - role: G_SEC_EDITOR
    crud: [C]
  - role: G_SEC_VIEWER
    crud: [R]
    record_scope:
      any_of: [group]
登録は新しいレコードを作る操作のため、record_scopeを付ける参照・更新・削除とは分けて定義します。この例は抜粋であり、担当者の参照・更新権限は別途定義します。
5. 参考資料
- CRUD権限
designer/docs/appschema/html/guide/10-security/03-crud-permissions.html- データスコープ
designer/docs/appschema/html/guide/10-security/04-permission-scope.html- 権限定義
designer/docs/appschema/html/reference/07-permissions.html