WAGBY11 MANUAL / 21
システムユーザーとロールを扱う
Wagby11のアカウント・グループ・ロール・パーミッションを使い、利用者と業務上の役割を管理できます。
最終更新日:
1. このページで伝える機能
Wagby11のアカウント・グループ・ロール・パーミッションを使い、利用者と業務上の役割を管理できます。
2. Wagby11で実現できること
アカウントはログオンする利用者、ロールはその利用者が担う役割です。管理者はアカウントに所属グループやロールを割り当て、モデルの権限定義と組み合わせて利用できる機能を決めます。
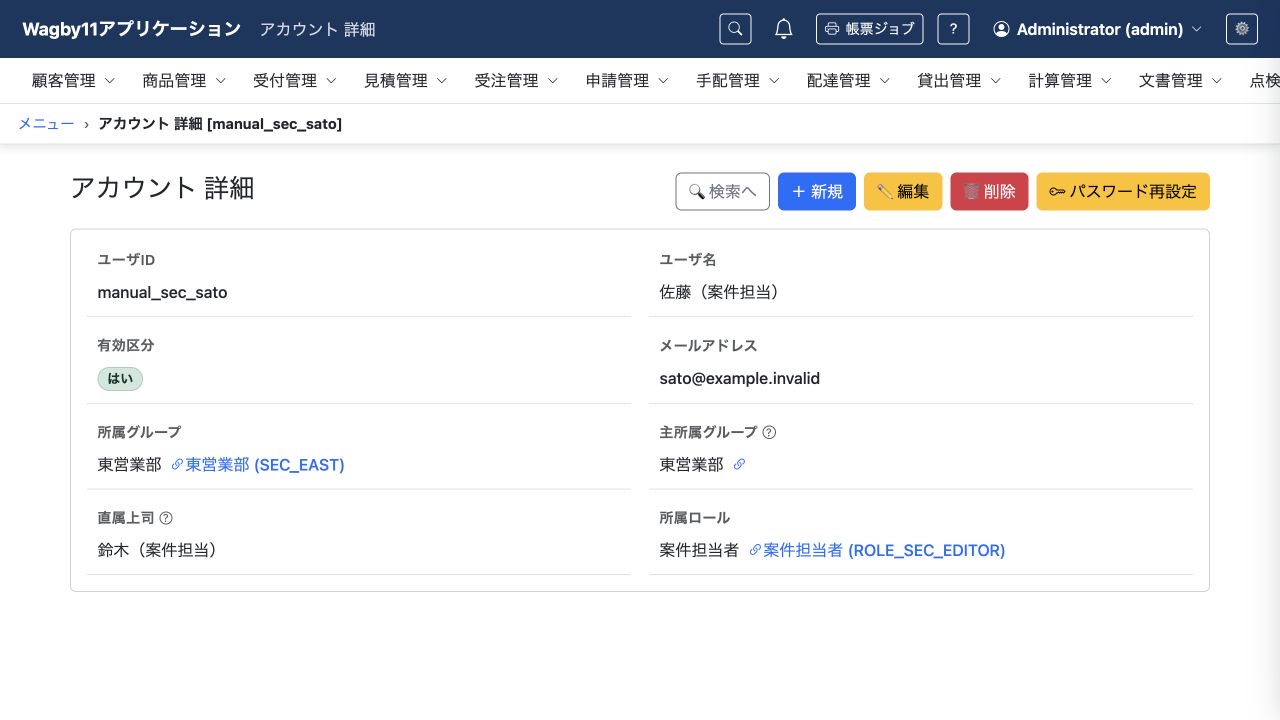
| 標準モデル | 画面の名称 | 管理する内容 |
|---|---|---|
| juser | アカウント | ユーザID、ユーザ名、有効区分、メールアドレス、所属など |
| jgroup | グループ | 部門や業務グループ、親グループ、責任者など |
| jrole | ロール | 業務上の役割と、割り当てるパーミッション |
| jpermission | パーミッション | 参照・更新などの個別の許可 |
「案件担当者」ロールを付ける例では、役割の名前を定義すること、対象モデルで操作を許可すること、実際のアカウントへロールを割り当てることを組み合わせます。ロールの名前だけで案件の権限が決まるわけではありません。
アカウントなどは標準のシステムモデルです。社員番号以外の人事情報や業務固有のプロフィールを増やしたい場合は、アカウントと1対1で対応する業務モデルを用意します。システムモデルへ業務固有項目を直接追加しません。
パスワードと管理者が発行する仮パスワードの共通設定は、「環境」のパスワードの強度と有効期限を設定するを参照してください。
3. AIへの指示例
最小限の指示例
利用者に案件担当者のロールを割り当て、アカウントと所属を管理できるようにしてください。AIは必要なロール、案件で許可する操作、アカウントとグループの使い分けを類推して補います。既存のロールを使うか、新しい役割を定義するかも確認します。
より詳細な指示例
標準のアカウント・グループ・ロール・パーミッションを利用してください。案件担当者G_SEC_EDITORを共通ロールとして定義し、部門申請モデルではC・R・Uを許可します。佐藤さんのアカウントへ案件担当者ロールと東営業部の所属を割り当てます。アカウントの登録情報とAppSchemaのロール・権限定義を分けて扱い、システムモデルの項目構造を変更しないでください。
既存の定義・データ・権限を保持し、Wagby11のguide・referenceを確認してください。利用者向け操作マニュアルを更新し、生成・ビルド後に管理者と対象利用者の画面・APIを確認してください。
4. 編集されるAppSchemaの例
以下は関連する定義の抜粋です。項目の構文を覚えなくても、管理したい利用者情報や公開範囲、組織のルールをAIへ伝えられます。
# 共通ロール定義の抜粋
roles:
  - id: G_SEC_EDITOR
    name: 案件担当者
    description: 部門の案件を参照し、自分の案件を登録・更新する。
# 部門申請モデル側の権限定義の抜粋
permissions:
  - role: G_SEC_EDITOR
    crud: [C, R, U]
共通ロールはrootdefsで定義し、操作を許すモデルにはpermissionsを記述します。アカウントへの所属・ロールの割り当ては運用データであり、この定義だけで特定のアカウントへ自動割り当てされるわけではありません。既存のロールを利用するときは同じIDを重複定義しません。
5. 参考資料
- システムユーザーとロール
designer/docs/appschema/html/guide/10-security/09-system-user-and-role-models.html- システムモデル一覧
designer/docs/appschema/html/guide/appendix/01-system-models.html- システムモデルの拡張例
designer/docs/appschema/html/guide/appendix/07-system-model-extension.html- ロール
designer/docs/appschema/html/guide/10-security/02-roles.html