WAGBY11 MANUAL / 20
認証と認可の役割を理解する
利用者が誰かを確認する認証と、その利用者に許可する操作・データを決める認可を組み合わせて、業務ごとの利用範囲を設定できます。
最終更新日:
1. このページで伝える機能
利用者が誰かを確認する認証と、その利用者に許可する操作・データを決める認可を組み合わせて、業務ごとの利用範囲を設定できます。
2. Wagby11で実現できること
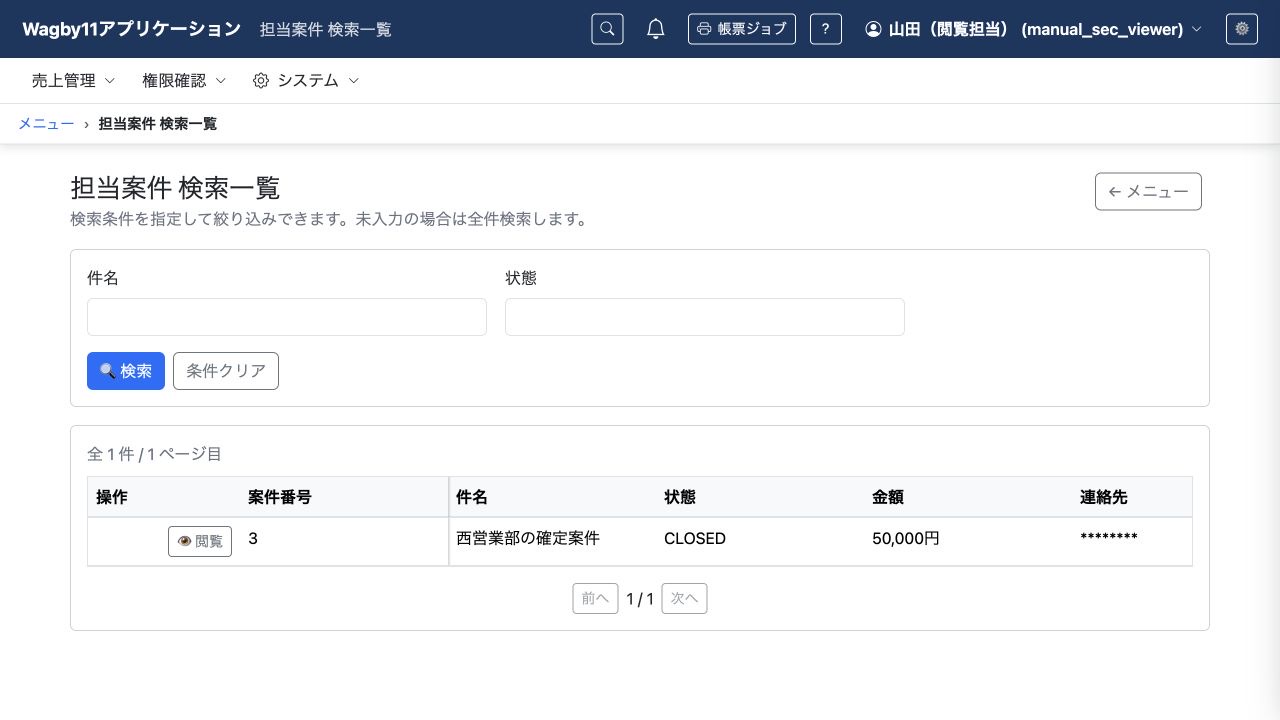
案件管理を例にします。個別のアカウントでログオンした利用者に、担当者・閲覧担当者・部門責任者などの役割を割り当てます。同じ担当案件の画面でも、役割と所属部門によって見えるデータや操作が変わります。
| 設定すること | 案件管理の例 |
|---|---|
| 認証 | アカウントで利用者を識別する |
| ロール | 案件担当者、案件閲覧担当、部門責任者 |
| CRUD権限 | 参照だけ、登録・更新も可能、削除も可能 |
| データスコープ | 自分、所属部門、配下部門まで |
| 項目の制御 | 内部メモを非表示、連絡先をマスク |
AppSchemaでは主にロールと認可のルールを表現します。ログオン方式や資格情報の管理は、認証側の設定として扱います。アカウントにロールを付けることと、モデルでそのロールへ操作を許可することの両方が必要です。
最低強度・有効期限・再利用禁止の共通設定は、「環境」のパスワードの強度と有効期限を設定するを参照してください。
ログオン前のメールリンクによる回復は、ログオン前にパスワードを再設定するで説明します。
3. AIへの指示例
最小限の指示例
案件管理で、担当者と閲覧担当者が利用できる操作を分けてください。AIは役割の名前、担当者が変更できる範囲、閲覧担当者に見せる項目などを類推して補います。誰が、どの案件に、何をできるかを確認すると、意図した権限に近づきます。
より詳細な指示例
担当案件を扱う利用者を案件担当者・案件閲覧担当・部門責任者に分けてください。担当者は案件を登録し、自分または所属部門の案件を参照し、自分の案件だけ更新できます。閲覧担当者は所属部門の案件の参照だけ、責任者は所属部門と配下部門の案件を管理できます。個別アカウントに適切なロールと部門を割り当てて動作を確認してください。
既存の定義・データ・権限を保持し、Wagby11のguide・referenceを確認してください。利用者向けの操作マニュアルを更新し、生成・ビルド後に該当ロールの画面とAPIの動作を確認してください。
4. 編集されるAppSchemaの例
以下は関連する定義の抜粋です。設定の詳細を覚えなくても、対象の利用者・操作・データ範囲をAIへ伝えられます。
# アプリケーション共通のロール定義の抜粋
roles:
  - id: G_SEC_VIEWER
    name: 案件閲覧担当
    description: 所属部門の案件を参照する。
# モデル側では別途 permissions を定義します。
認証できても、必要なモデル権限がなければそのデータを利用できません。メニューの表示だけで利用範囲を決めず、モデルの権限と対象データの範囲を定義します。
5. 参考資料
- 認証・認可の境界
designer/docs/appschema/html/guide/10-security/01-authentication-boundary.html- CRUD権限
designer/docs/appschema/html/guide/10-security/03-crud-permissions.html- 権限定義
designer/docs/appschema/html/reference/07-permissions.html