WAGBY11 MANUAL / 20
ロールを定義する
業務上の役割をロールとして定義し、複数の利用者へ共通の権限を割り当てられます。
最終更新日:
1. このページで伝える機能
業務上の役割をロールとして定義し、複数の利用者へ共通の権限を割り当てられます。
2. Wagby11で実現できること
案件担当者、案件閲覧担当、部門責任者を定義します。利用者名ではなく役割に権限を付けることで、担当者が増えても同じルールを使えます。
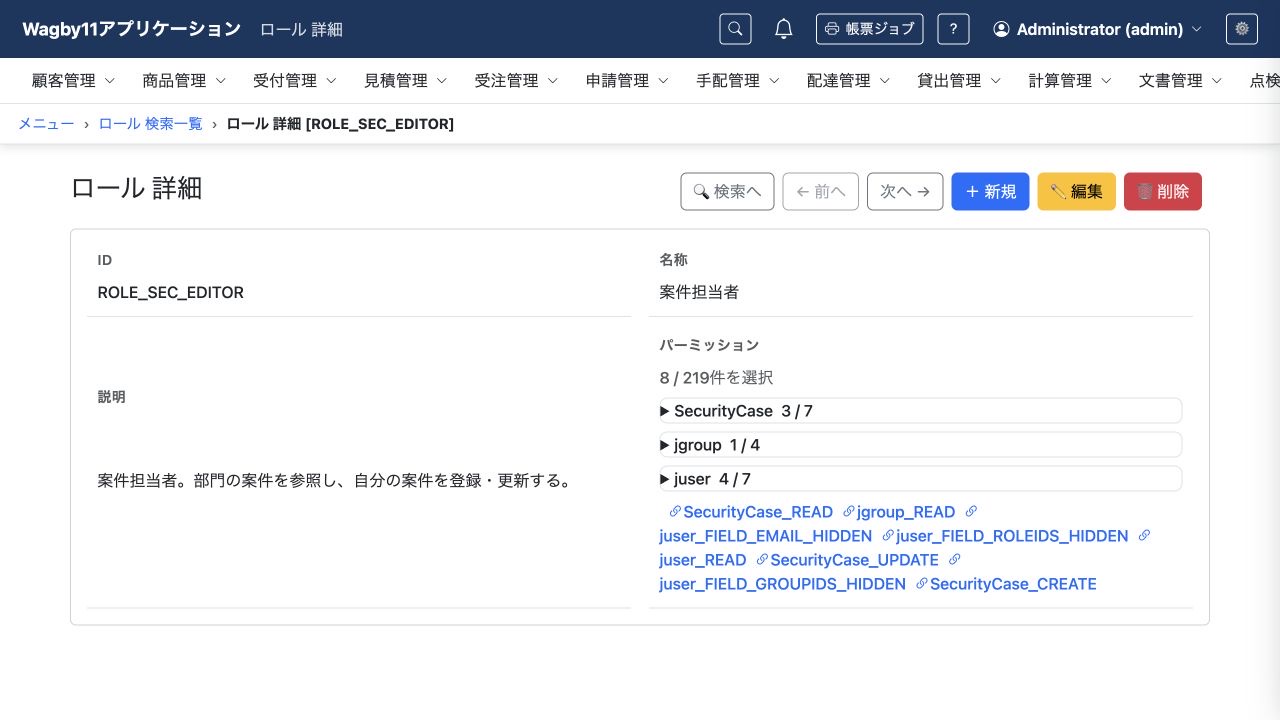
| ロール | 業務上の役割 |
|---|---|
| 案件担当者 | 案件を登録し、自分の案件を更新する |
| 案件閲覧担当 | 所属部門の案件を確認する |
| 部門責任者 | 部門と配下部門の案件を管理する |
ロールの定義はアプリケーション共通、モデルごとの操作許可は各モデルへ記述します。生成後は利用者のアカウントへロールを割り当てます。新しく初期登録するロールの名称には、定義したnameを使います。既存ロールの名称は再生成・再起動で上書きしないため、運用中の名称変更はロール管理画面から行います。
利用者が複数のロールを持つ場合、許可される操作は組み合わされます。参照範囲を限定するロールに、範囲を限定しない参照権限のロールも加えると、参照できる範囲は広がります。
3. AIへの指示例
最小限の指示例
案件担当者、案件閲覧担当、部門責任者のロールを用意してください。AIはロールID、説明、各モデルで必要な操作権限を類推して補います。名前だけでは権限の内容は確定しないため、役割ごとの業務を伝えます。
より詳細な指示例
案件担当者 G_SEC_EDITOR、案件閲覧担当 G_SEC_VIEWER、部門責任者 G_SEC_MANAGERを共通ロールとして定義してください。それぞれに業務上の説明を付けます。モデルごとの操作権限は別に設定し、利用者には担当業務に合うロールだけを割り当ててください。既存ロールは保持してください。
既存の定義・データ・権限を保持し、Wagby11のguide・referenceを確認してください。利用者向けの操作マニュアルを更新し、生成・ビルド後に該当ロールの画面とAPIの動作を確認してください。
4. 編集されるAppSchemaの例
以下は関連する定義の抜粋です。設定の詳細を覚えなくても、対象の利用者・操作・データ範囲をAIへ伝えられます。
roles:
  - id: G_SEC_EDITOR
    name: 案件担当者
    description: 部門の案件を参照し、自分の案件を登録・更新する。
  - id: G_SEC_VIEWER
    name: 案件閲覧担当
    description: 所属部門の案件を参照する。
  - id: G_SEC_MANAGER
    name: 部門責任者
    description: 部門と配下部門の案件を管理する。
G_で始まる設計上のIDは、実行時のロールではROLE_で始まる形式に正規化されます。例えばG_SEC_EDITORに対応する画面のIDはROLE_SEC_EDITORです。アカウントや所属部門の管理は「システムユーザー・ロール・組織情報」でも扱います。
5. 参考資料
- ロール
designer/docs/appschema/html/guide/10-security/02-roles.html- 権限定義
designer/docs/appschema/html/reference/07-permissions.html