WAGBY11 MANUAL / 21
アカウント情報の閲覧範囲を設定する
管理権限を与えずにアカウント情報を参照させ、メールアドレスや所属一覧など、公開する項目を制限できます。
最終更新日:
1. このページで伝える機能
管理権限を与えずにアカウント情報を参照させ、メールアドレスや所属一覧など、公開する項目を制限できます。
2. Wagby11で実現できること
アカウント情報閲覧者には、アカウント・グループ・ロールの参照だけを許可できます。利用者名の検索や参照候補の取得に使い、アカウントを管理する権限とは分けられます。
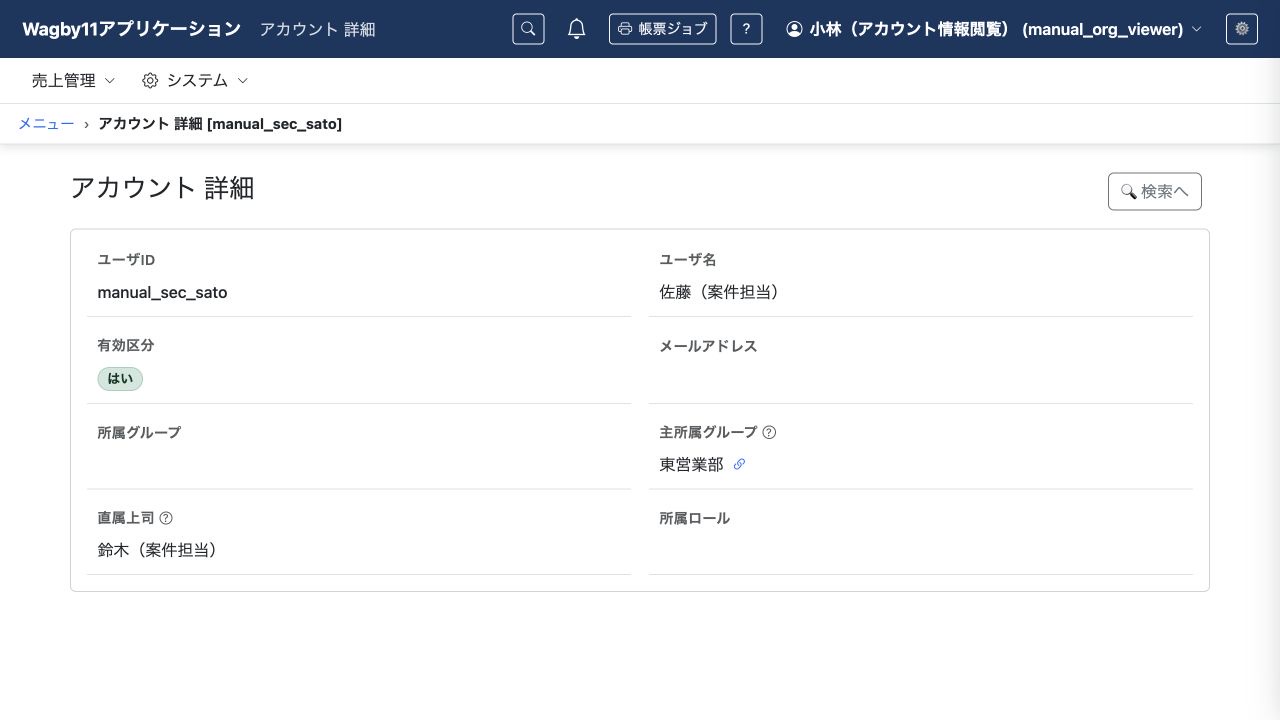
標準のG_ACCOUNT_VIEWERでは、juserのメールアドレス、所属ロール一覧、所属グループ一覧を非表示にします。画面に見出しが残る場合も、値は表示しません。グループやロールそのものを一覧参照できることと、「誰がどのグループ・ロールに所属するか」を公開することは別の設定です。
主所属グループや直属上司など、その他の項目はそれぞれの公開設定に従います。例の画面では主所属と直属上司が表示されています。所属情報をすべて非公開にしたい場合は、これらの項目も含めて公開方針を指定します。
このロールは必要な利用者へ明示的に割り当てます。すべてのログオン利用者へ自動付与されるものではありません。また、他のロールで更新を許されている利用者に加えても、その更新権限を取り消すものではありません。
登録メールを使ったログオン前のパスワード再設定は、「環境」のログオン前にパスワードを再設定するを参照してください。
3. AIへの指示例
最小限の指示例
利用者名を参照できるようにし、メールアドレスや所属一覧は見せないでください。AIは参照させるシステムモデルと、非公開にする項目を類推して補います。主所属・直属上司まで非公開にするか、メールアドレスを一部の操作で使うかなどは、業務上の必要性を伝えて決めます。
より詳細な指示例
標準のG_ACCOUNT_VIEWERを必要な利用者にだけ割り当て、juser・jgroup・jroleをRだけで参照できるようにしてください。juser.email、role_ids、group_idsは非表示を維持します。今回の例では主所属グループと直属上司は参照可能とします。jpermissionや対照表モデルの閲覧、アカウント更新、パスワード管理の権限は追加しないでください。他のロールを持たないテスト利用者で確認してください。
既存の定義・データ・権限を保持し、Wagby11のguide・referenceを確認してください。利用者向け操作マニュアルを更新し、生成・ビルド後に管理者と対象利用者の画面・APIを確認してください。
4. 編集されるAppSchemaの例
以下は関連する定義の抜粋です。項目の構文を覚えなくても、管理したい利用者情報や公開範囲、組織のルールをAIへ伝えられます。
# juser の標準権限定義の抜粋
permissions:
  - role: G_ACCOUNT_VIEWER
    crud: [R]
    additional:
      - { name_en: email, hidden: true }
      - { name_en: role_ids, hidden: true }
      - { name_en: group_ids, hidden: true }
# jgroup と jrole にはそれぞれ G_ACCOUNT_VIEWER の R を設定します。
非表示の指定は別ロールの追加やhidden: falseでは解除できません。公開へ変更する場合は定義から該当する非表示指定を削除し、既存環境では反映済みの非表示パーミッションの割り当ても見直します。exposureによる出力制限はロールによらず適用されるため、管理者に必要な出力も含めて設計します。認証に使うパスワード・ハッシュ・再設定トークンなどは公開しません。
5. 参考資料
- システムユーザーとロール:閲覧専用ロール
designer/docs/appschema/html/guide/10-security/09-system-user-and-role-models.html- 権限定義
designer/docs/appschema/html/reference/07-permissions.html