WAGBY11 MANUAL / 20
所有者・所有グループを扱う
レコードに所有者と所有グループを持たせ、本人や部門単位でデータを扱えます。登録者を表す監査情報とは別に管理します。
最終更新日:
1. このページで伝える機能
レコードに所有者と所有グループを持たせ、本人や部門単位でデータを扱えます。登録者を表す監査情報とは別に管理します。
2. Wagby11で実現できること
佐藤さんが東営業部で登録した案件を例にします。所有者は佐藤さん、所有グループは東営業部となり、この情報を使って本人・部門の参照範囲を判断できます。
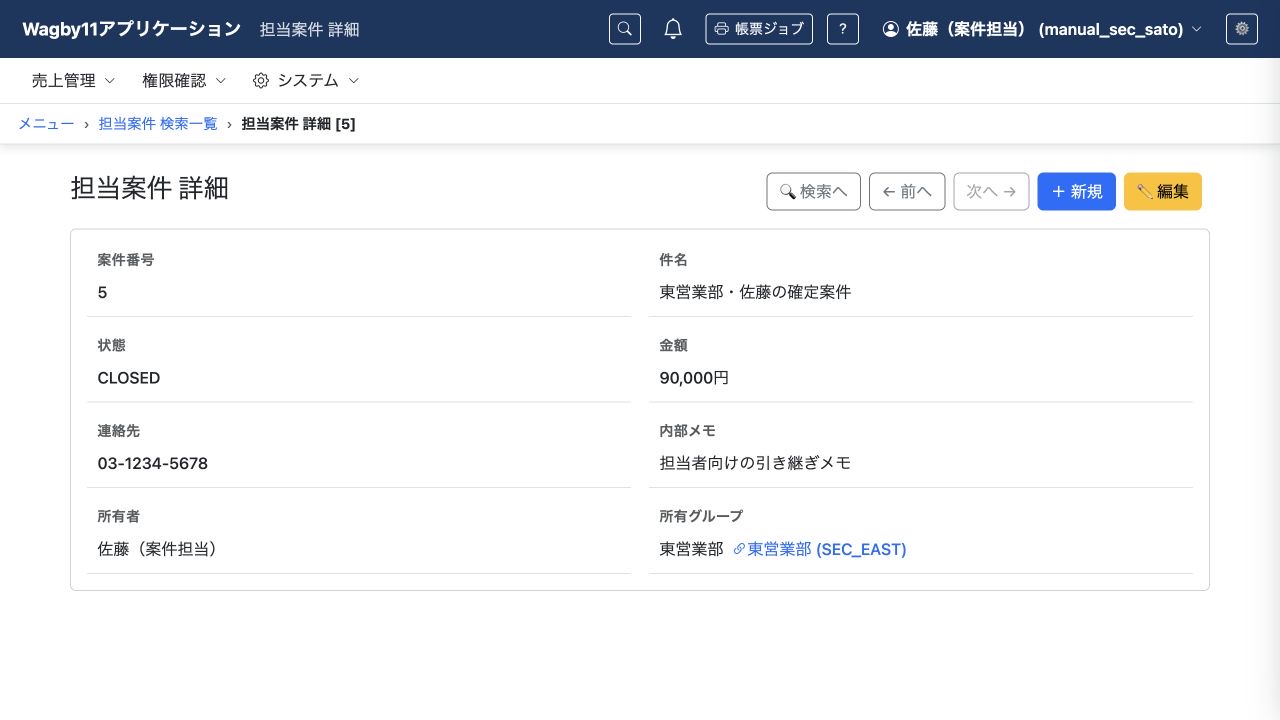
個人所有、グループ所有、個人とグループの所有を選べます。個人の所有者は原則としてログオン利用者です。グループが必要で、直接所属が1件ならそのグループが設定されます。複数所属や未所属で自動決定できない場合は、登録時に所有グループを指定します。
利用者が異動しても、保存済みの案件の所有情報は自動で変更されません。通常の案件更新と所有情報の変更を分け、代理登録や引き継ぎをする利用者には、それぞれ専用のパーミッションを割り当てます。
定義が異なる環境へデータを移すときの所有情報と権限の扱いは、業務データの移送を参照してください。
3. AIへの指示例
最小限の指示例
案件に所有者と所有部門を持たせてください。AIは個人所有か部門共有か、初期の所有者、代理登録や異動時の引き継ぎ方法を類推して補います。登録者と所有者を同一の項目として扱わないことも確認します。
より詳細な指示例
担当案件は個人とグループの所有にし、ownerUserIdとownerGroupIdsを定義してください。所有者はログオン利用者、直接所属が1件ならその部門を初期設定します。詳細画面には利用者名と部門名を表示します。一般担当者には代理登録や既存の所有情報変更の専用権限を付けず、異動だけで保存済み案件の所有情報を変えないでください。
既存の定義・データ・権限を保持し、Wagby11のguide・referenceを確認してください。利用者向けの操作マニュアルを更新し、生成・ビルド後に該当ロールの画面とAPIの動作を確認してください。
4. 編集されるAppSchemaの例
以下は関連する定義の抜粋です。設定の詳細を覚えなくても、対象の利用者・操作・データ範囲をAIへ伝えられます。
entity:
  name: 担当案件
  name_en: SecurityCase
  type: T
  ownership: { enabled: true, mode: user_and_group }
  attributes:
    # 主キーや業務項目などは省略
    - name: 所有者
      name_en: ownerUserId
      type: string
      length: 200
      reserved: true
      fk: { entity: juser, field: user_id }
    - name: 所有グループ
      name_en: ownerGroupIds
      type: reference_multi
      reserved: true
      fk: { entity: jgroup, field: group_id }
代理登録はSECURITYCASE_OWNERSHIP_ASSIGN、保存済みの所有情報変更はSECURITYCASE_OWNERSHIP_CHANGEという専用パーミッションで管理します。通常のCRUD権限も必要です。所有グループは複数保持でき、一般の複数参照と異なりassociationの定義は不要です。
5. 参考資料
- データスコープ:所有情報
designer/docs/appschema/html/guide/10-security/04-permission-scope.html- 権限定義
designer/docs/appschema/html/reference/07-permissions.html